Когда бухгалтер видит лицо делопроизводителя, над компом которого успел потрудиться вирус-шифровальщик ДаВинчи, очень легко и быстро находятся средства на лицензии на антивирус и софт для резервного копирования.
Картинка для привлечения внимания (из интернета).
В маленьких конторках, плотно «сидящих на бюджете», часто нет средств на такие «необязательные» (с точки зрения бухгалтера, разумеется) расходы, вроде лицензионного софта или оплаты услуг системного администратора. Тем более, после недавнего «секвестра бюджета» — не спрашивайте меня, что это такое.
Выкручиваются как могут — пиратские копии винды и офиса, каждые раз напоминающие об отсутствии лицензии, условно-бесплатные (читай — не работающие) антивирусы и всё такое подобное.
А помочь «настроить компьютер» просто просят людей со стороны, за спасибо/шоколадку.
На всё это один ответ — у нас не заложены средства по этой статье расходов.
«Конец немного предсказуем».
И вот это случилось
А вот тут самое интересное, в аттаче был, разумеется, скрипт, запускающий шифровальщик.
По случайности в этом кабинете я оказался в тот момент, когда прозвучала фраза «А чего это у меня вложение к письму не сохраняется?».
И через несколько минут наблюдал, как весь рабочий стол, усеянный папками типа «Исходящие», «Протоколы и распоряжения» постепенно превращался в подобие поля после рок-концерта. Папка «Мои документы» тоже не радовала – документы за N-цать лет уже успели превратиться в шредерную лапшу.
Ну и последней вишенкой на торте явилась надпись на рабочем столе «Ваши файлы зашифрованы, обратитесь туда-то и приготовьте денежки».
Я спокойно наблюдал за всей гаммой эмоций, отражавшейся на лице делопроизводителя, потому что знал, что не так давно, перед уходом в отпуск, я слил весь архив документов на дивидюху. Что-то около гига, исключая картинки котиков и прочую лабуду, скачанную из интернетика.
Просто так, на всякий случай. И кинул им в сейф.
Пропали только результаты работы за несколько дней, которые легко восстановить из бумажных копий.
Через несколько часов после инцидента рабочее место было полностью готово к работе, а бухгалтерия уже нашла, с какого счёта перечислять деньги на лицензии и внешние диски для бакапа.
Да, и когда я уже уходил (у меня своих дел по горло), бухгалтерия лихорадочно копировала свои файлы на дивидюху.
Da_vinci_code вирус — это вирус-шифровальщик, который зашифровывает файлы разнообразных типов (документы, картинки) на компьютере жертвы. После этого вируса, все знакомые файлы исчезают, в папках где хранились документы остаются только файлы со странными именами и расширением .da_vinci_code. Кроме этого на рабочем столе появляется сообщение подобное ниже приведённому:
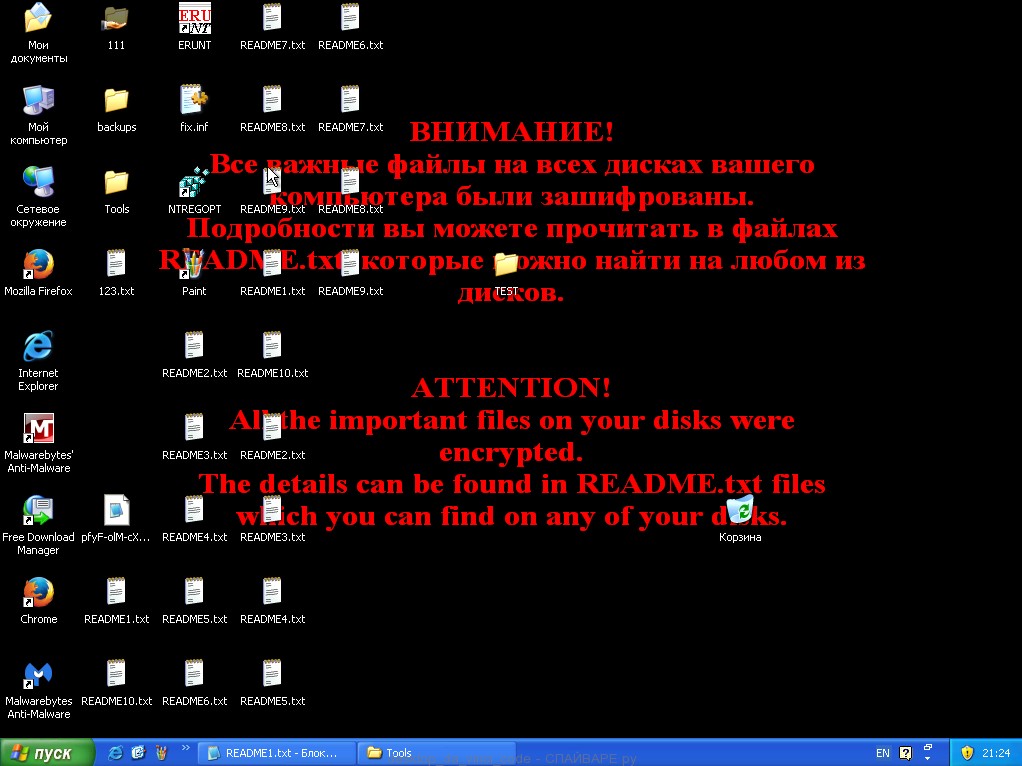
Da_vinci_code вирус сочетает в себе черты разных обнаруженных ранее шифровальщиков. Как заявляют авторы вируса, в отличии от более ранних версий, которые использовали режим шифрования RSA-2048 с длиной ключа 2048 бит, da_vinci_code вирус использует ещё более стойкий режим шифрования, с большей длинной ключа.
При заражении компьютера вирусом-шифровальщиком da_vinci_code, эта вредоносная программа копирует своё тело в системную папку и добавляет запись в реестр Windows, обеспечивая себе автоматический запуск при каждом старте компьютера. После чего вирус приступает к зашифровке файлов. Каждому заражённому компьютеру .da_vinci_code шифровальщик присваивает уникальный ID, который жертва должна выслать авторам вируса для того чтобы получить свой собственный ключ расшифровки. При этом жертва должна заплатить за расшифровку .da_vinci_code файлов значительную сумму.
На настоящий момент нет 100% реально работающего способа бесплатно восстановить зашифрованные файлы. Поэтому мы предлагаем использовать бесплатные программы, такие как ShadowExplorer и PhotoRec для попытки восстановить копии зашифрованных файлов. В случае появления способа расшифровки .da_vinci_code файлов мы оперативно обновим эту инструкцию.
Как da_vinci_code вирус-шифровальщик проникает на компьютер ?
Что такое вирус-шифровальщик da_vinci_code ?
Мой компьютер заражён вирусом-шифровальщиком da_vinci_code ?
Как расшифровать файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
Как удалить вирус-шифровальщик da_vinci_code ?
Как восстановить файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
Как предотвратить заражение компьютера вирусом-шифровальщиком da_vinci_code ?
- Как da_vinci_code вирус-шифровальщик проникает на компьютер
- Что такое вирус-шифровальщик da_vinci_code
- Мой компьютер заражён вирусом-шифровальщиком da_vinci_code ?
- Как расшифровать файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
- Как удалить вирус-шифровальщик da_vinci_code ?
- Редактор реестра
- HijackThis
- KVRT
- MBAM
- Как восстановить файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
- Восстановить зашифрованные файлы используя ShadowExplorer
- Восстановить зашифрованные файлы используя PhotoRec
- Как предотвратить заражение компьютера вирусом-шифровальщиком da_vinci_code ?
- Несколько финальных слов
Как da_vinci_code вирус-шифровальщик проникает на компьютер
Da_vinci_code вирус распространяется посредством электронной почты. Письмо содержит вложенный заражённый документ или архив. Такие письма рассылаются по огромной базе адресов электронной почты. Авторы этого вируса используют вводящие в заблуждения заголовки и содержание писем, стараясь обманом заставить пользователя открыть вложенный в письмо документ. Часть писем сообщают о необходимости оплаты счёта, другие предлагают посмотреть свежий прайс-лист, третьи открыть весёлую фотографию и т.д. В любом случае, результатом открытия прикреплённого файла будет заражение компьютера da_vinci_code вирусом-шифровальщиком.
Что такое вирус-шифровальщик da_vinci_code
Вирус-шифровальщик da_vinci_code — это продолжение семьи шифраторов, в которую большое количество других подобных вредоносных программ. Эта вредоносная программа поражает все современные версии операционных систем Windows, включая Windows XP, Windows Vista, Windows 7, Windows 8, Windows 10. Этот вирус использует режим шифрования более стойкий чем RSA-2048 с длиной ключа 2048 бит, что практически исключает возможность подбора ключа для самостоятельной расшифровки файлов.
Сразу после запуска вирус сканирует все доступные диски, включая сетевые и облачные хранилища, для определения файлов которые будут зашифрованы. Вирус-шифровальщик da_vinci_code использует расширение имени файла, как способ определения группы файлов, которые будут подвергнуты зашифровке. Эта версия вируса шифрует огромное колличество разных видов файлов, включая такие распространенные как:
.3dm, .3ds, .sql, .mp4, .7z, .rar, .m4a, .wma, .avi, .wmv, .csv, .d3dbsp, .zip, .sie, .sum, .ibank, .t13, .t12, .qdf, .gdb, .tax, .pkpass, .bc6, .bc7, .bkp, .qic, .bkf, .sidn, .sidd, .mddata, .itl, .itdb, .icxs, .hvpl, .hplg, .hkdb, .mdbackup, .syncdb, .gho, .cas, .svg, .map, .wmo, .itm, .sb, .fos, .mov, .vdf, .ztmp, .sis, .sid, .ncf, .menu, .layout, .dmp, .blob, .esm, .vcf, .vtf, .dazip, .fpk, .mlx, .kf, .iwd, .vpk, .tor, .psk, .rim, .w3x, .fsh, .ntl, .arch00, .lvl, .snx, .cfr, .ff, .vpp_pc, .lrf, .m2, .mcmeta, .vfs0, .mpqge, .kdb, .db0, .dba, .rofl, .hkx, .bar, .upk, .das, .iwi, .litemod, .asset, .forge, .ltx, .bsa, .apk, .re4, .sav, .lbf, .slm, .bik, .epk, .rgss3a, .pak, .big, wallet, .wotreplay, .xxx, .desc, .py, .m3u, .flv, .js, .css, .rb, .png, .jpeg, .txt, .p7c, .p7b, .p12, .pfx, .pem, .crt, .cer, .der, .x3f, .srw, .pef, .ptx, .r3d, .rw2, .rwl, .raw, .raf, .orf, .nrw, .mrwref, .mef, .erf, .kdc, .dcr, .cr2, .crw, .bay, .sr2, .srf, .arw, .3fr, .dng, .jpe, .jpg, .cdr, .indd, .ai, .eps, .pdf, .pdd, .psd, .dbf, .mdf, .wb2, .rtf, .wpd, .dxg, .xf, .dwg, .pst, .accdb, .mdb, .pptm, .pptx, .ppt, .xlk, .xlsb, .xlsm, .xlsx, .xls, .wps, .docm, .docx, .doc, .odb, .odc, .odm, .odp, .ods, .odt, .wav, .wbc, .wbd, .wbk, .wbm, .wbmp, .wbz, .wcf, .wdb, .wdp, .webdoc, .webp, .wgz, .wire, .wm, .wma, .wmd, .wmf, .wmv, .wn, .wot, .wp, .wp4, .wp5, .wp6, .wp7, .wpa, .wpb, .wpd, .wpe, .wpg, .wpl, .wps, .wpt, .wpw, .wri, .ws, .wsc, .wsd, .wsh, .x, .x3d, .x3f, .xar, .xbdoc, .xbplate, .xdb, .xdl, .xld, .xlgc, .xll, .xls, .xlsm, .xlsx, .xmind, .xml, .xmmap, .xpm, .xwp, .xx, .xy3, .xyp, .xyw, .y, .yal, .ybk, .yml, .ysp, .z, .z3d, .zabw, .zdb, .zdc, .zi, .zif, .zip, .zw
Вирус-шифровальщик da_vinci_code активно использует тактику запугивания, показывая на рабочем столе предупреждение. Пытаясь таким образом заставить жертву не раздумывая выслать ID компьютера на адрес электронной почты автора вируса для попытки вернуть свои файлы.
Мой компьютер заражён вирусом-шифровальщиком da_vinci_code ?
Определить заражён компьютер или нет вирусом-шифровальщиком da_vinci_code довольно легко. Если вместо ваших персональных файлов появились файлы со странными именами и расширением da_vinci_code, то ваш компьютер заражён. Кроме этого признаком заражения является наличие файла с именем README в ваших каталогах. Этот файл будет содержать инструкцию по расшифровке da_vinci_code файлов. Пример содержимого такого файла приведён ниже.
Как расшифровать файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
На текущий момент нет доступного расшифровщика .da_vinci_code файлов. Вирус-шифровальщик неоднократно сообщает жертве, что используется сильный алгоритм шифрования. Что значит без личного ключа расшифровать файлы практически невозможно. Использовать метод подбора ключа так же не выход, из-за большой длины ключа. Поэтому, к сожалению, только оплата авторам вируса всей запрошенной суммы — единственный способ попытаться получить ключ расшифровки.
Нет абсолютно никакой гарантии, что после оплаты авторы вируса выйдут на связь и предоставят ключ необходимый для расшифровки ваших файлы. Кроме этого нужно понимать, что платя деньги разработчикам вирусов, вы сами подталкиваете их на создание новых вирусов.
Как удалить вирус-шифровальщик da_vinci_code ?
Перед тем как приступить к этому, вам необходимо знать, что приступая к удалению вируса и попытке самостоятельного восстановления файлов, вы блокируете возможность расшифровать файлы заплатив авторам вируса запрошенную ими сумму.
Редактор реестра
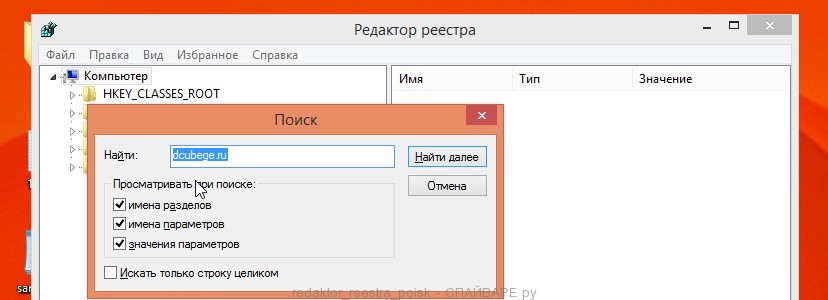
Нажмите на клавиатуре клавиши Windows и R (русская К) одновременно. Откроется небольшое окошко с заголовком Выполнить в котором введите:
Запуститься редактор реестра. Откройте меню Правка, а в нём кликните по пункту Найти. Введите:
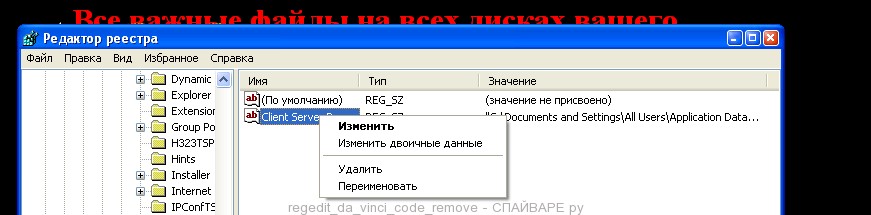
Client Server Runtime Subsystem
Удалите этот параметр, кликнув по нему правой клавишей и выбрав Удалить как показано на рисунке ниже. Будьте очень внимательны!
Закройте Редактор реестра.
HijackThis
После окончания загрузки программы, запустите её. Откроется главное меню как показано на рисунке ниже.
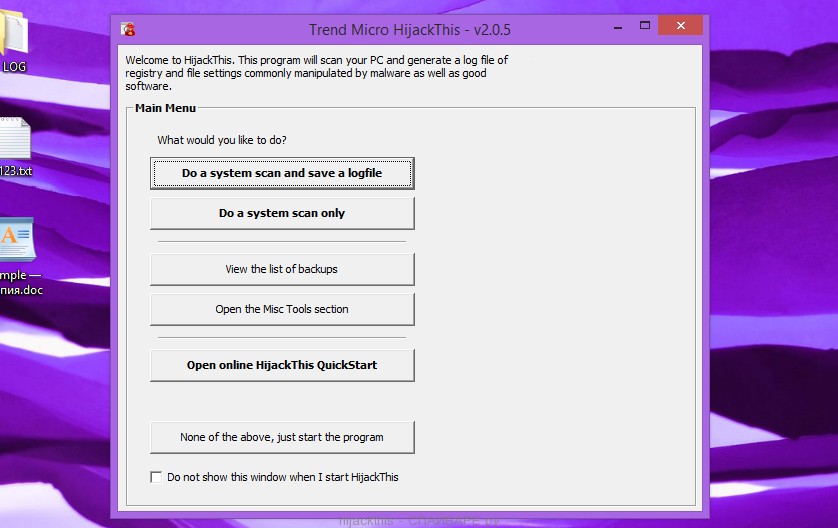
Для начала сканирования кликните на кнопку Do a system scan only. Внимательно просмотрите результаты сканирования. Поставьте галочки напротив строк, аналогичных следующим:
Пример выделения строк требующих удаления приведён ниже.
Кликните по кнопке Fix checked. Подтвердите свои действия, кликнув по кнопке YES (Да). Закройте программу.
KVRT
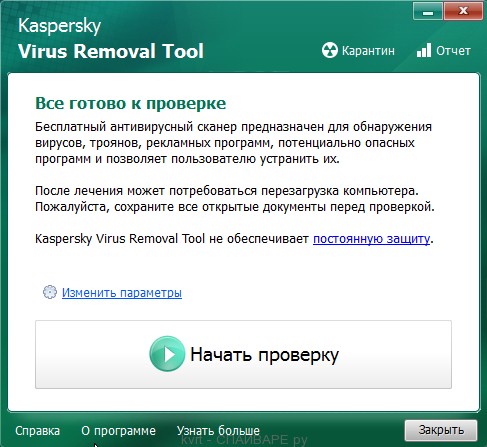
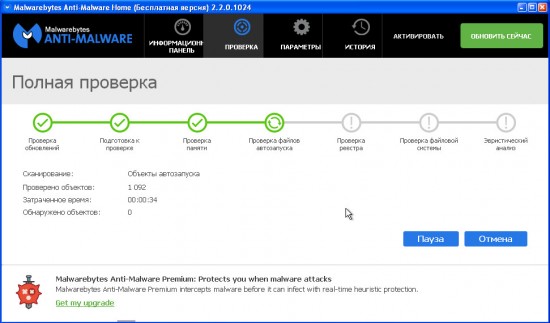
Кликните по кнопке Начать проверку для запуска сканирования вашего компьютера на наличие вируса-шифровальщика.
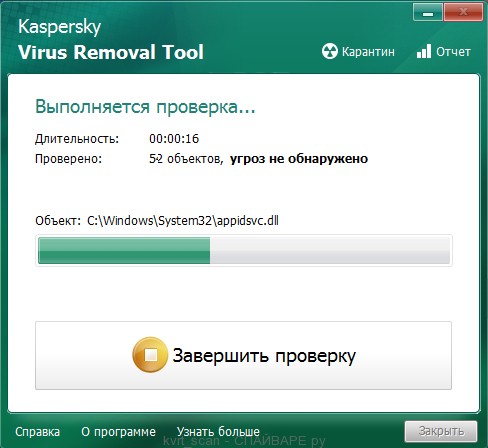
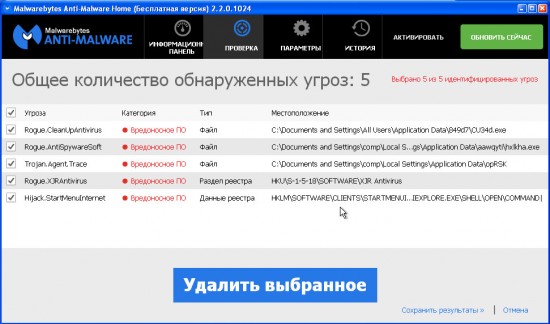
Дождитесь окончания этого процесса и удалите найденных зловредов.
MBAM
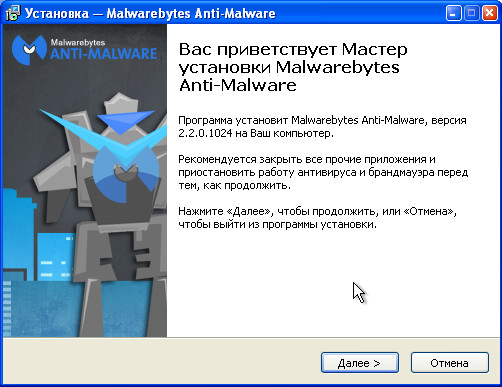
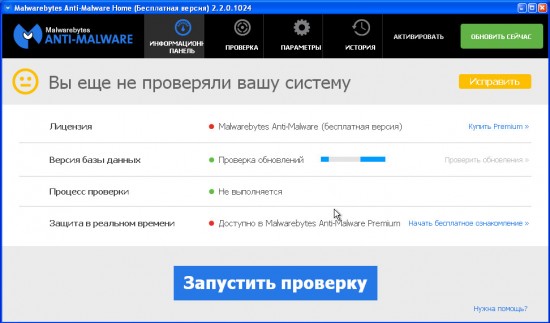
Кликните по кнопке Далее и следуйте указаниям программы. После окончания установки вы увидите основной экран программы.
Как восстановить файлы зашифрованные вирусом-шифровальщиком da_vinci_code ?
В некоторых случая можно восстановить файлы зашифрованные вирусом-шифровальщиком da_vinci_code. Попробуйте оба метода.
Восстановить зашифрованные файлы используя ShadowExplorer
ShadowExplorer — это небольшая утилита позволяющая восстанавливать теневые копии файлов, которые создаются автоматически операционной системой Windows (7-10). Это позволит вам восстановить исходное состояние зашифрованных файлов.
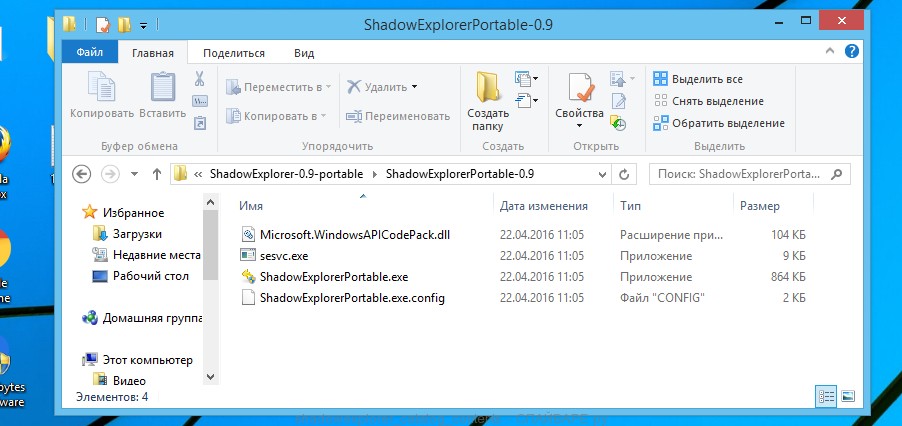
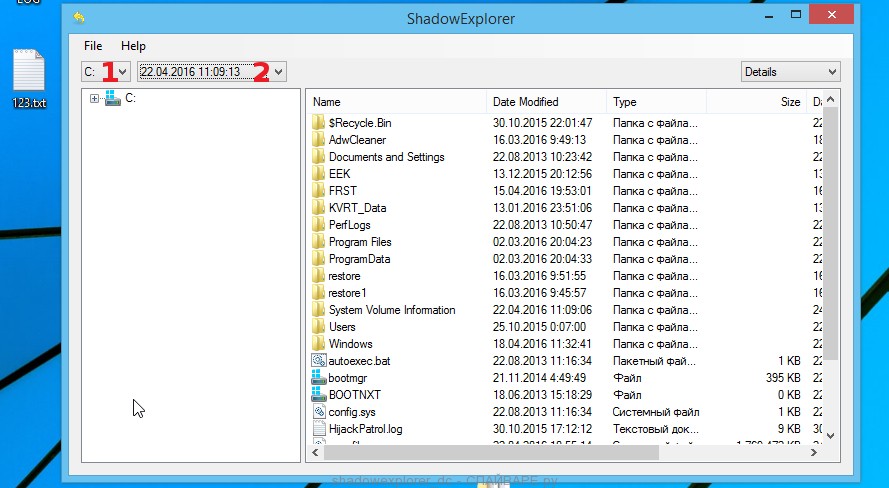
Запустите ShadowExplorer. Выберите нужный вам диск и дату создания теневых копий, соответственно цифра 1 и 2 на рисунке ниже.
Кликните правой клавишей мыши по каталогу или файлу, копию которого вы хотите восстановить. В появившемся меню выберите Export.
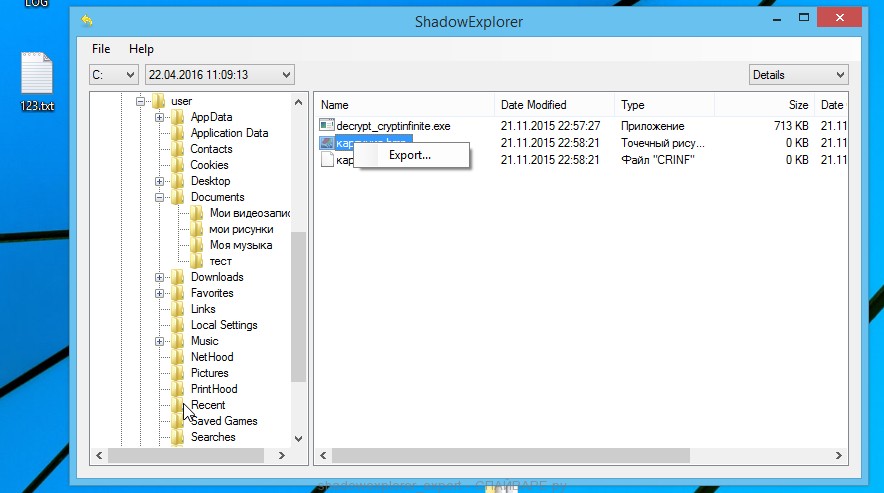
И последнее, выберите папку в которую будет скопирован восстановленный файл.
Восстановить зашифрованные файлы используя PhotoRec
PhotoRec это бесплатная программа, созданная для восстановления удалённых и потерянных файлов. Используя её, можно восстановить исходные файлы, которые вирусы-шифровальщики удалили после создания их зашифрованных копий.
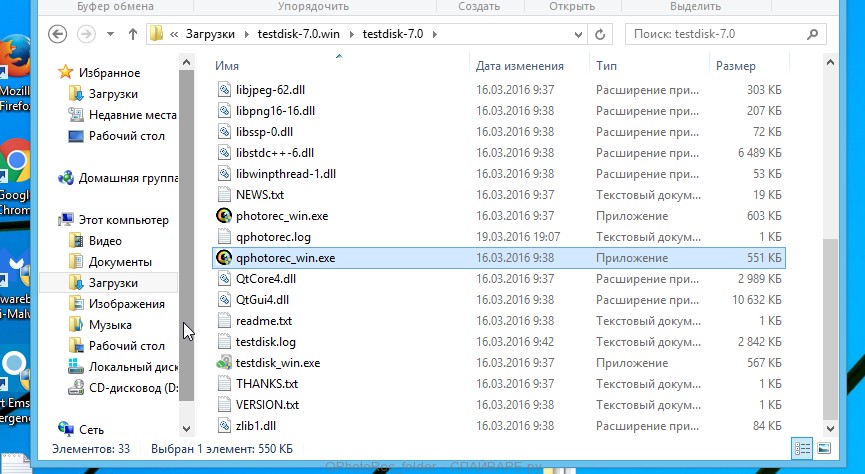
В списке файлов найдите QPhotoRec_Win и запустите её. Откроется окно программы в котором будут показаны все разделы доступных дисков.
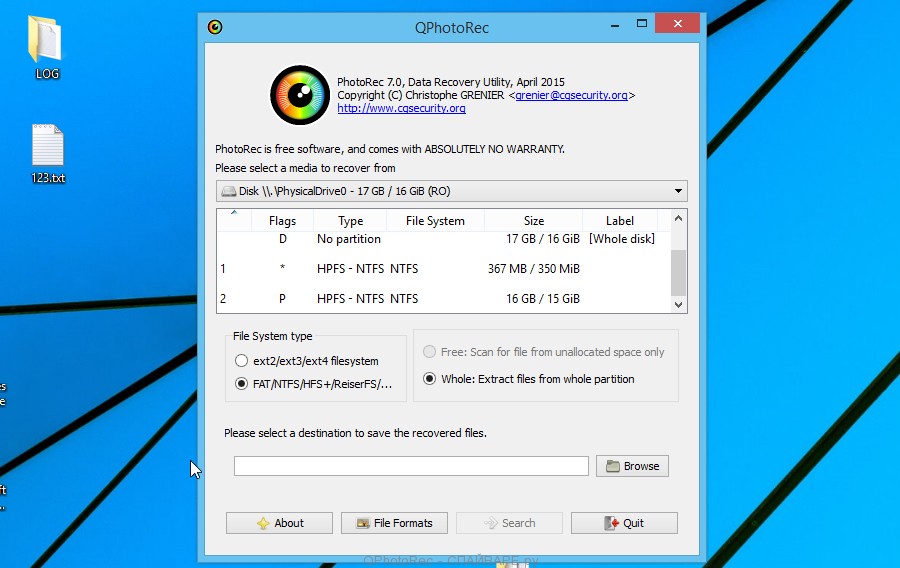
В списке разделов выберите тот, на котором находятся зашифрованные файлы. После чего кликните по кнопке File Formats.
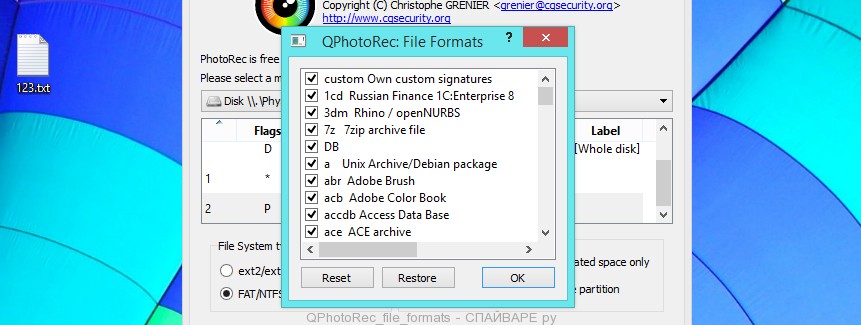
По-умолчанию программа настроена на восстановление всех типов файлов, но для ускорения работы рекомендуется оставить только типы файлов, которые вам нужно восстановить. Завершив выбор нажмите кнопку OK.
В нижней части окна программы QPhotoRec найдите кнопку Browse и нажмите её. Вам нужно выбрать каталог в который будут сохранены восстановленные файлы. Желательно использовать диск на котором не находятся зашифрованные файлы требующие восстановления (можете использовать флешку или внешний диск).
Для запуска процедуры поиска и восстановления исходных копий зашифрованных файлов нажмите кнопку Search. Этот процесс длится довольно долго, так что наберитесь терпения.
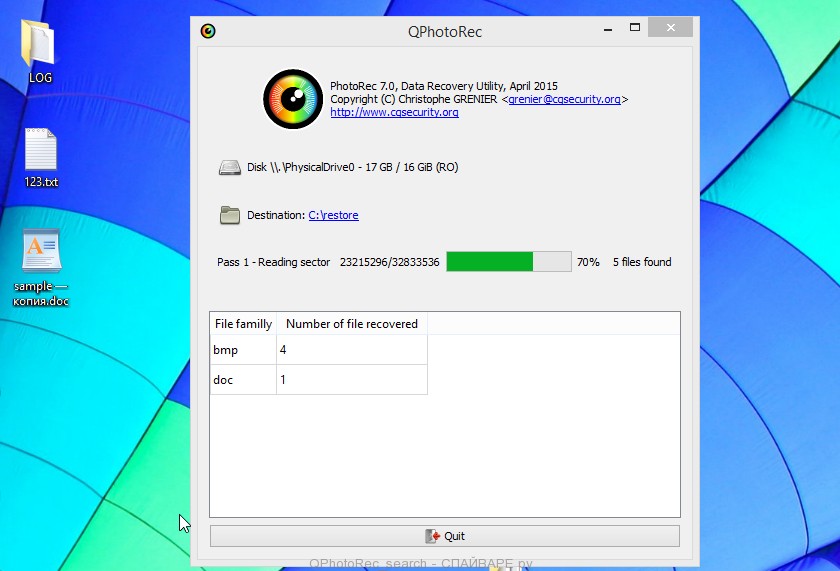
Когда поиск будет окончен, нажмите кнопку Quit. Теперь откройте папку, которую вы выбрали для сохранения восстановленных файлов.
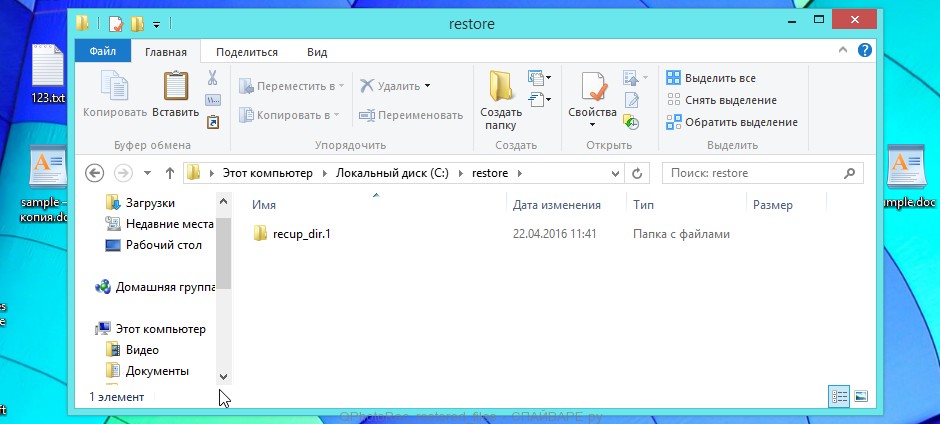
В папке будут находиться каталоги с именами recup_dir.1, recup_dir.2, recup_dir.3 и тд. Чем больше файлов найдет программа, тем больше будет и каталогов. Для поиска нужных вам файлов, последовательно проверьте все каталоги. Для облегчения поиска нужного вам файла, среди большого количества восстановленных, используйте встроенную систему поиска Windows (по содержимому файла), а так же не забывайте о функции сортировки файлов в каталогах. В качестве параметра сортировки можно выбрать дату изменения файла, так как QPhotoRec при восстановлении файла пытается восстановить это свойство.
Как предотвратить заражение компьютера вирусом-шифровальщиком da_vinci_code ?
Большинство современных антивирусных программ уже имеют встроенную систему защиты от проникновения и активизации вирусов-шифровальщиков. Более того, существуют и специализированные защитные программы. Например это CryptoPrevent.
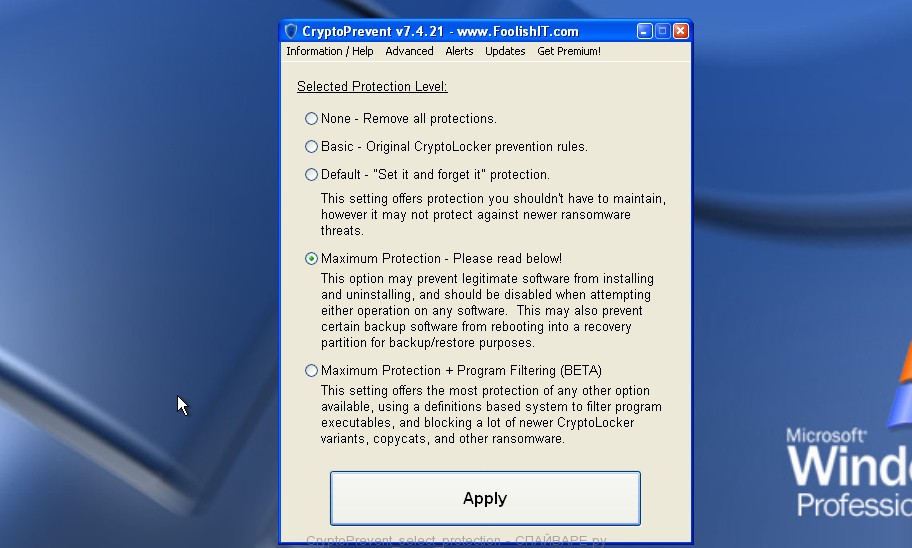
Нажмите кнопку Apply для активации защиты. Подробнее о программе CryptoPrevent и как её использовать, вы можете узнать в этом обзоре, ссылка на который приведена ниже.
CryptoPrevent — Описание, Отзывы, Инструкция
Несколько финальных слов
Выполнив эту инструкцию ваш компьютер будет очищен от da_vinci_code вируса-шифровальщика. Если у вас появились вопросы или вам необходима помощь, то обращайтесь на наш форум.
Добрый день, Пикабу.
Имел неосторожность запуска файла с почты — результат, все файлы зашифрованы с расширением da_vinci_code.
Как я понял из интернетов, данный вирус появился совсем недавно. Есть интернет ресурс айтихцентер.ру (сайт по латински), который как ни странно — единственный кто может расшифровать, иных вариантов интернет мне не показал. Вот уже на протяжении недели ищу варианты восстановления файлов. Решил выложить пост сюда, для возможного совместного поиска решений — вместе всегда интересней.
Более того, рыская по просторам интернета оказывается что, все больше и больше появляется пострадавших от этой пакости.
Если кто-то также столкнулся с этой проблемой, милости просим в коменты для обсуждения.
Касперы, ДРВебы и Ноды отвечают, что расшифровать не могут, но точно знают что за вирус — это Trojan.Win32.Fsysna.ddts. После прогона антивирями, вирус пропадает, но шифровка остается.
Вот так переименовываются файлы — WLNmb0Z9oV4vILHlBdswlNci12FyNAV4M4Rt5YvP0mwqdZXULEuHWLIkf9
Комменты для минусов внутри, поехали обсуждать. Прошу не топить
Лучшие посты за сегодня
Восстановление файлов после поражения системы вирусом-шифровальщиком DA_VINCI_CODE
В сети появился опасный вирус-шифровальщик, который изменяет расширение документов WORD, EXEL,ФОТО, ВИДЕО, МУЗЫКИ и других личных файлов на .DA_VINCI_CODE, а оригинальное название меняет на случайное сочетание букв и цифр. При этом большинство файлов самых важных форматов .PDF, .DOC, .DOCX, .XLS, .XLSX, .JPG, .ZIP не открываются. Бухгалтерия 1С не работает. Вот как это выглядит:
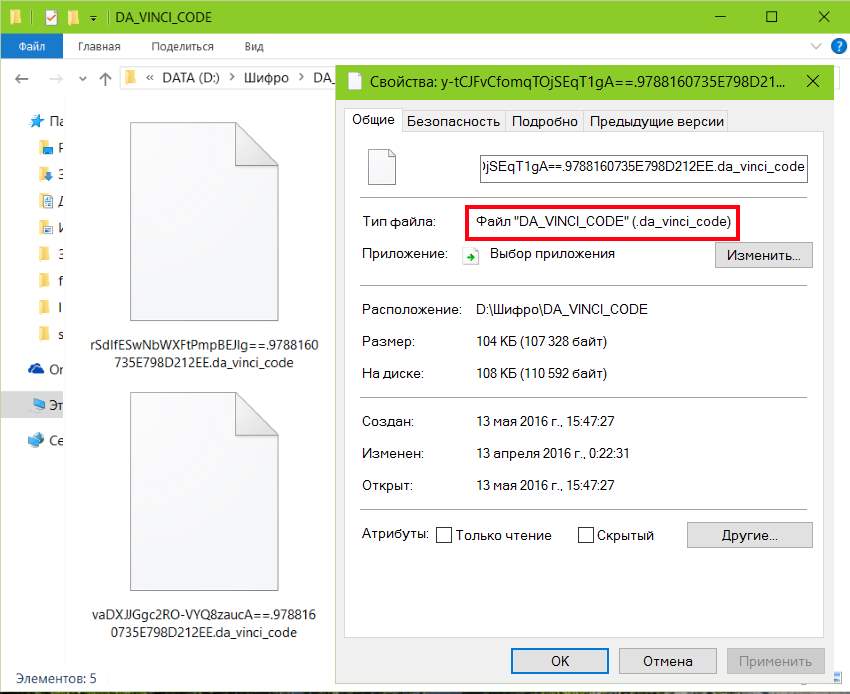
Техническая поддержка Лаборатории Касперского, Dr.Web и других известных компаний, занимающихся разработкой антивирусного ПО, в ответ на просьбы пользователей расшифровать данные сообщает, что сделать это за приемлемое время невозможно.
Но не спешите отчаиваться!
Дело в том, что, проникнув на Ваш компьютер, зловредная программа использует в качестве инструмента совершенно легальное ПО для шифрования GPG и популярный алгоритм шифрования — RSA-1024. Так как эта утилита много где используется и не является вирусом сама по себе, антивирусы пропускают и не блокируют ее работу. Формируется открытый и закрытый ключ для шифрования файлов. Закрытый ключ отправляется на сервер злоумышленников, открытый остается на компьютере пользователя. Для дешифрации файлов необходимы оба ключа! Закрытый ключ злоумышленники тщательно затирают на пораженном компьютере. Но так происходит не всегда. За более чем трёхлетнюю историю безупречной работы специалисты Dr.SHIFRO изучили тысячи вариаций деятельности зловредов, и, возможно, даже в, казалось бы, безнадёжной ситуации мы сможем предложить решение, которое позволит вернуть Ваши данные.